

Cyber-Security: Schutz vor internen und externen Gefahren
Die BTC AG versteht sich als Anbieter ganzheitlicher Informationssicherheit. Wir beraten und realisieren branchenübergreifend holistische Security-Konzepte – ob in der Cloud oder On-Premises. Setzen Sie mit uns auf geprüfte statt nur gefühlte Sicherheit.
BTC unterstützt Sie bei der Sicherung Ihrer IT
Mit unseren Lösungen unterstützen wir unsere Kunden bei der Umsetzung sowohl der technischen als auch der organisatorischen Maßnahmen zur Informationssicherheit.
Vorteile
Ihr Partner für messbare IT-Sicherheit
Wir unterstützen Sie bei der Umsetzung sowohl technischer als auch organisatorischer Maßnahmen.

Sicherheit in der digitalen Welt
Wir schützen Sie vor digitalen Bedrohungen durch die Umsetzung ganzheitlicher Sicherheitskonzepte für Cloud- und On-Premises-Umgebungen.
Steigerung des Sicherheitsniveaus
Unsere Maßnahmen heben Ihre Sicherheit auf das nächste Level und machen Sie im Ernstfall direkt handlungsfähig.
Einfach praktisch & effizient
Wir nutzen praxiserprobte und auf Sie zugeschnittene Vorlagen, die konkrete Mehrwerte bringen und gleichzeitig Ihre internen Ressourcen schonen.

Beratung auf Augenhöhe
Unsere zertifizierten Sicherheitsexperten befähigen Ihre Teams, steigern deren Know-how und erweitern Ihre internen Kompetenzen.
Services
Unsere Dienstleistungen für Ihre Unternehmens-Sicherheit
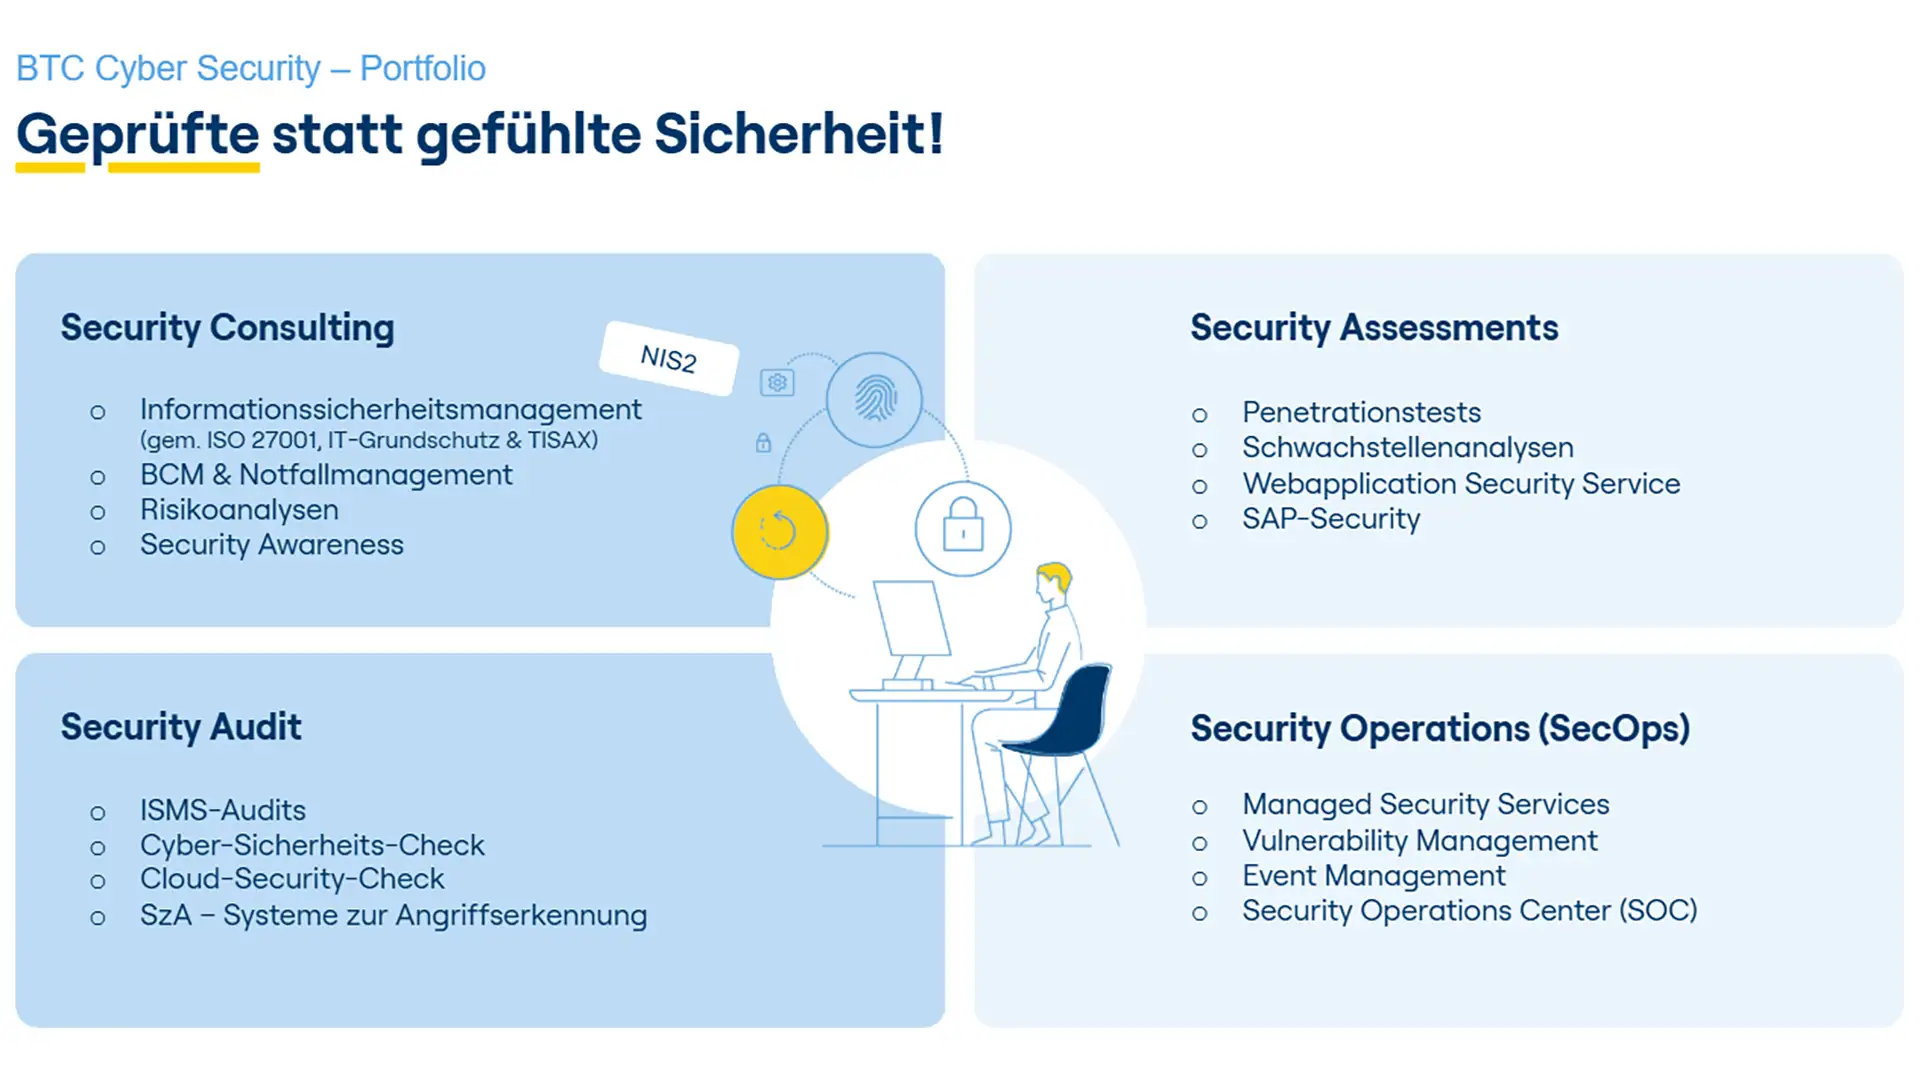
Wir decken das komplette Spektrum der Informationssicherheit ab:
Security Operations Center (SOC)
Zentrales Log-Management (LOGM), Security Information und Event-Management (SIEM), Analysis und Incident-Response (AIR) sowie Threat- und Vulnerability Management (TVM).
Consulting & Management
Ganzheitliche ISMS Beratung und Einführung, gezieltes Notfallmanagement sowie Vorbereitung durch den NIS2-Readiness-Check.
Prüfung auf Schwachstellen
Wir prüfen Ihren aktuellen Status durch gezielte Sicherheitsanalysen und Penetrationstests (PEN), Threat- und Vulnerability Management, SAP Security Checks sowie umfassende Cyber Security Checks.

Security Awareness
Starke Partnerschaft für Ihre Cybersicherheit
BTC und SoSafe bündeln ihre Kräfte, um Organisationen umfassend vor Cyberbedrohungen zu schützen. Die innovative Zusammenarbeit vereint technische Exzellenz mit dem Fokus auf menschliches Sicherheitsbewusstsein: Während BTC als führendes IT-Consulting Unternehmen ein breites Portfolio an IT-Sicherheitslösungen aufweist, stärkt SoSafe durch gezielte Security-Awareness-Trainings den menschlichen Faktor. Gemeinsam bildet die starke Partnerschaft auf diesem Weg die Basis für eine ganzheitliche Sicherheitsstrategie, die Technologie und nachhaltiges Verhalten verbindet – für optimalen Schutz vor den Herausforderungen der digitalen Welt.
Unsere Events
Hier finden Sie weitere Events zum Thema "NIS2"

Häufige Fragen zur Cyber-Security
Von der ersten Standortbestimmung über ISMS und NIS2 bis zum laufenden Betrieb im Security Operations Center: Hier beantworten wir die Fragen, die uns Geschäftsführungen, IT-Leitungen und Sicherheitsverantwortliche am häufigsten stellen. So erkennen Sie schnell, welche Leistungen zu Ihrer Ausgangslage passen.
Warum reicht es nicht, einzelne Sicherheitsmaßnahmen umzusetzen?
Angreifer suchen gezielt nach der schwächsten Stelle. Diese kann in der Technik, in nicht abgestimmten Prozessen oder im Verhalten von Mitarbeitenden liegen. Einzelmaßnahmen schließen daher meist nur isolierte Lücken. Eine wirksame Cyber-Security-Strategie verbindet technische Schutzmaßnahmen mit klaren Verantwortlichkeiten, belastbaren Prozessen, Notfallvorsorge und kontinuierlicher Security Awareness. BTC betrachtet dabei Cloud- und On-Premises-Umgebungen gemeinsam und richtet die Maßnahmen an den tatsächlichen Geschäftsrisiken aus.
Womit starten wir, wenn wir unser aktuelles Sicherheitsniveau nicht genau kennen?
Ein geeigneter Einstieg ist eine unabhängige Standortbestimmung. Der Cyber Security-Check von BTC betrachtet technische und organisatorische Sicherheitsaspekte und liefert ein strukturiertes Lagebild mit priorisierten Handlungsempfehlungen. Ist Ihre Organisation möglicherweise von NIS2 betroffen, sollte zusätzlich die Betroffenheit und der vorhandene Umsetzungsstand geprüft werden. Dadurch investieren Sie nicht nach dem Gießkannenprinzip, sondern beginnen mit den Risiken und Schutzlücken, die für Ihre Organisation besonders relevant sind.
Wie unterstützt BTC uns bei regulatorischen Anforderungen wie NIS2, ISO 27001 oder TISAX?
BTC unterstützt Sie von der Einordnung der Anforderungen bis zur Vorbereitung belastbarer Nachweise. Dazu gehören unter anderem der NIS2 Readiness Check, Schulungen für die Geschäftsleitung, die Einführung und Weiterentwicklung eines ISMS nach ISO/IEC 27001 oder BSI IT-Grundschutz sowie Business Impact Analysen und Notfallmanagement. Welche Bausteine sinnvoll sind, hängt von Ihrer Branche, Ihrem Reifegrad, dem gewünschten Nachweis und den bereits vorhandenen Managementsystemen ab.
Wie stellen wir sicher, dass wir bei einem Sicherheitsvorfall handlungsfähig bleiben?
Handlungsfähigkeit entsteht vor dem Vorfall. Mit einer Business Impact Analyse ermitteln wir, welche Prozesse für Sie zeitkritisch sind, und bauen darauf Notfallhandbuch, Notfallorganisation und Notfallübungen auf. Kommt es zum Ernstfall, unterstützt Sie unser Team für Analysis und Incident Response bei Analyse, Eindämmung und Wiederherstellung.
Wie finden wir technische Schwachstellen, bevor Angreifer sie ausnutzen?
Mit abgestimmten Sicherheitsanalysen und Penetrationstests lassen sich Systeme, Schnittstellen und Webanwendungen unter realistischen Bedingungen untersuchen. Für geschäftskritische SAP-Landschaften kann ergänzend ein spezialisierter SAP Security Check sinnvoll sein. Ein Threat- und Vulnerability-Management hilft anschließend dabei, neu bekannt gewordene Schwachstellen kontinuierlich zu bewerten und nach Risiko zu priorisieren. Entscheidend ist, dass aus den Ergebnissen konkrete Verantwortlichkeiten und Maßnahmen entstehen.
Welche Rolle spielen Mitarbeitende für die Cyber-Security?
Technische Schutzmaßnahmen können Risiken reduzieren, aber nicht jedes Täuschungs- oder Manipulationsszenario verhindern. Mitarbeitende und Führungskräfte sollten deshalb regelmäßig darin trainiert werden, verdächtige Nachrichten, Phishing-Versuche oder Social-Engineering-Angriffe zu erkennen und angemessen zu melden. BTC verbindet Security Awareness mit technischen und organisatorischen Maßnahmen. Gemeinsam mit SoSafe können dafür kontinuierliche Lernmodule, Phishing-Simulationen und auswertbare Lernfortschritte eingesetzt werden.
Sie haben Fragen?
Lassen Sie uns sprechen.

Christian Bruns
Business Development Manager Cyber Security
Starten Sie jetzt Ihre Security-Journey
Wählen Sie aus, ob Sie eine Expertenberatung zu einem speziellen Thema oder ein Erstgespräch wünschen.
